Webshopbirodalom
Weboldal · webshop · szerver

Webbiztonság és karbantartás

A mesterséges intelligencia felgyorsította a sebezhetőségek felderítését és kihasználását. Egy frissen nyilvánosságra került hibát – legyen az egy WordPress-bővítményben, egy egyedi fejlesztésű oldalban vagy a szerver szoftverében – ma órákon belül tömegesen támadnak. Ezért ma a jól kidolgozott megelőzés és a folyamatos felügyelet véd igazán. Auditáljuk, felügyeljük és karbantartjuk a weboldalát és a szerverét, havi jelentéssel.

WordPress, WooCommerce, egyedi fejlesztésű (például Next.js vagy PHP) oldalak, webshopok és Linux-szerverek.

Webbiztonság és karbantartás: 9 900 Ft / hó vagy 89 000 Ft / év, weboldalanként · bruttó ár

Miért most?

Mi változott az AI-val?

32 → 5 nap

Hetek helyett órák

Egy nyilvánosságra hozott sebezhetőség kihasználásáig 2022-ben még nagyjából 32 nap telt el, a 2023-as támadásoknál már csak kb. 5 nap. 2025-ben az új kihasználások közel harmada a nyilvánosságra hozatal napján vagy még előtte megjelent.1

AI

A támadók is AI-t használnak

A támadók egyre inkább olyan mesterséges intelligenciát kapnak a kezükbe, amely önállóan talál és használ ki sebezhetőségeket.2

31%

A betörések első számú kapuja

A betörések leggyakoribb kiindulópontja ma először egy sebezhetőség kihasználása: az esetek 31%-a.3

Órák

Bármilyen technológián

A React és a Next.js CVSS 10-es hibáját (React2Shell) 2025 decemberében a nyilvánosságra hozatal után órákon belül támadni kezdték. A legtöbbet támadott WordPress-hibáknál az első tömeges kihasználásig (súlyozott medián) 5 óra telik el.4, 2

Ezért már nem elég havonta egyszer frissíteni, vagy akkor észbe kapni, amikor a Google figyelmeztetést mutat a látogatóknak. Két dolog véd. A megelőzés csökkenti a támadható felületet. A felügyelet időben észreveszi a bajt, és gyorsan helyreállítja az oldalt.

Egy feltört oldal vagy szerver kéretlen leveleket küldhet, és ügyféladat is kikerülhet. Ez utóbbi adatvédelmi incidens, amelyet főszabály szerint 72 órán belül be kell jelenteni a NAIH-nak. Közben a hazai mikrovállalkozásoknak csak 2,9%-a használ fejlettebb védelmet.5

  1. 1 Cloud Security Alliance: The Collapsing Exploit Window (2026)
  2. 2 Patchstack: State of WordPress Security in 2026
  3. 3 Verizon Data Breach Investigations Report 2026 (Tenable-összefoglaló)
  4. 4 Bitdefender: React2Shell (CVE-2025-55182)
  5. 5 BellResearch, 2025 (Economx)
Audit

Mit vizsgálunk?

Az ingyenes gyorsellenőrzés kívülről, hozzáférés nélkül nézi meg az oldalt és a szervert. Az audit hozzáféréssel a szerver belsejét is átvizsgálja. Az eredményt PDF-ben, teendőkkel együtt kapja meg.

Weboldal

Kívülről, hozzáférés nélkül

  • HTTPS és tanúsítvány: beállítás, lejárat
  • Biztonsági fejlécek
  • Kiszivárgó szerver- és verzióinformációk
  • Kívülről látható, elavult és ismert hibás komponensek
  • Nyitott portok és elérhető szolgáltatások
  • Levél-hitelesítés: SPF, DKIM, DMARC

Szerver és alkalmazás

Hozzáféréssel

  • Az oprendszer és a programcsomagok ismert sebezhetőségei
  • Konténerek és az alkalmazások függőségei (npm, Composer, Python stb.)
  • SSH-belépés, tűzfal, futó és kifelé nyitott szolgáltatások
  • Naplók: sikertelen belépések, támadási kísérletek, hibák
  • Mentések: megvannak-e, frissek-e, külön helyen vannak-e
  • WordPressnél a mag, a bővítmények, a témák és az alapfájlok sértetlensége
Felügyelet

Megelőzés, felügyelet és karbantartás, egy kézben

Megelőzés

Kevesebb támadási felület

  • Biztonsági frissítések

    WordPressnél a mag és a bővítmények biztonsági frissítései naponta, automatikusan települnek. Egyedi fejlesztésű oldalaknál és a szervereken a javítható hibát a riasztás után teszteljük és telepítjük.

  • Ha nincs még javítás

    Ha egy használt komponens súlyos hibájára még nincs javítás, Önnel egyeztetve ideiglenesen kikapcsoljuk, lecseréljük, vagy elzárjuk az utat hozzá.

  • Kevesebb támadási felület

    A nem használt bővítményeket, programcsomagokat és szolgáltatásokat eltávolítjuk, a szerveren csak a szükséges portok maradnak nyitva.

  • Szerver-keményítés

    A felügyelt szervereken kulcsos belépés, tiltott root-belépés, tűzfal és a gyanús címek automatikus tiltása véd.

  • Levél-hitelesítés

    Az AI-val írt adathalász levelek ma hibátlan magyarsággal érkeznek. A helyes SPF-, DKIM- és DMARC-beállítás megnehezíti, hogy az Ön nevében ilyet küldjenek, és a céges levelei sem a spambe kerülnek.

Felügyelet

Időben észrevesszük, gyorsan helyreállítjuk

  • Sebezhetőség-figyelés

    Naponta átnézzük a szerver, a konténerek és az oldal programcsomagjait (npm, Composer, Python stb.), WordPressnél a magot, a bővítményeket és a témákat is. Óránként összevetjük őket a ténylegesen kihasznált hibák nyilvános listájával.

  • Folyamatos naplófigyelés

    A felügyelt szervereken néhány percenként átnézzük a webszerver és a rendszer naplóit. Egy támadási kísérletről vagy súlyos hibáról azonnal riasztást kapunk, nem a napi vizsgálatkor derül ki.

  • Kártevő-vizsgálat

    WordPress-oldalaknál naponta átvizsgáljuk a fájlokat gyanús kód után, és ellenőrizzük az alapfájlok sértetlenségét.

  • Elérhetőség-figyelés

    10 percenként ellenőrizzük az oldalt. Kiesésnél azonnal riasztást kapunk.

  • SSL és domain

    Figyeljük a tanúsítvány és a domain lejáratát.

  • Mentés és helyreállítás

    Ha az oldal a mi szervereinken fut, naponta mentjük a fájlokat és az adatbázist, a szervertől független tárolóra is. Más tárhelyen a tárhely saját mentését használjuk. Baj esetén innen állítjuk vissza az oldalt.

Karbantartás

Benne van a díjban

Egy biztonságos oldal karbantartott oldal, ezért nálunk nincs külön karbantartási csomag: a felügyelet díja a frissítéseket, az ellenőrzést, a hibaelhárítást és a statisztikát is fedezi.

  • Minden frissítés

    Nem csak a biztonsági frissítéseket telepítjük, hanem a rendszer, a bővítmények és a téma karbantartási frissítéseit is. Az üzletkritikus bővítményeket (például egy webshop fizetési moduljait) Önnel egyeztetve frissítjük.

  • Ellenőrzés frissítés után

    Frissítés után megnézzük, rendben működik-e az oldal. Ha egy frissítés hibát okoz, kijavítjuk.

  • Hibaelhárítás

    Ha az oldal nem úgy működik, ahogy kell, a hibát a díj keretében megkeressük és elhárítjuk.

  • Látogatottsági statisztika

    Cookie nélkül mérjük, honnan érkeznek a látogatók, mit néznek meg, és hányan kattintanak a telefonszámra vagy az e-mail-címre. Egy élő linken bármikor megnézheti.

A tárhely külön szolgáltatás. A kisebb módosításokat (szöveg- és képcsere, beállítások) óradíjban végezzük.

A támadók automatizálnak, ezért mi is: a felügyelet gépi része éjjel-nappal fut. A döntést és a javítást ember végzi.

Havi jelentés

Havonta látja, mi történt

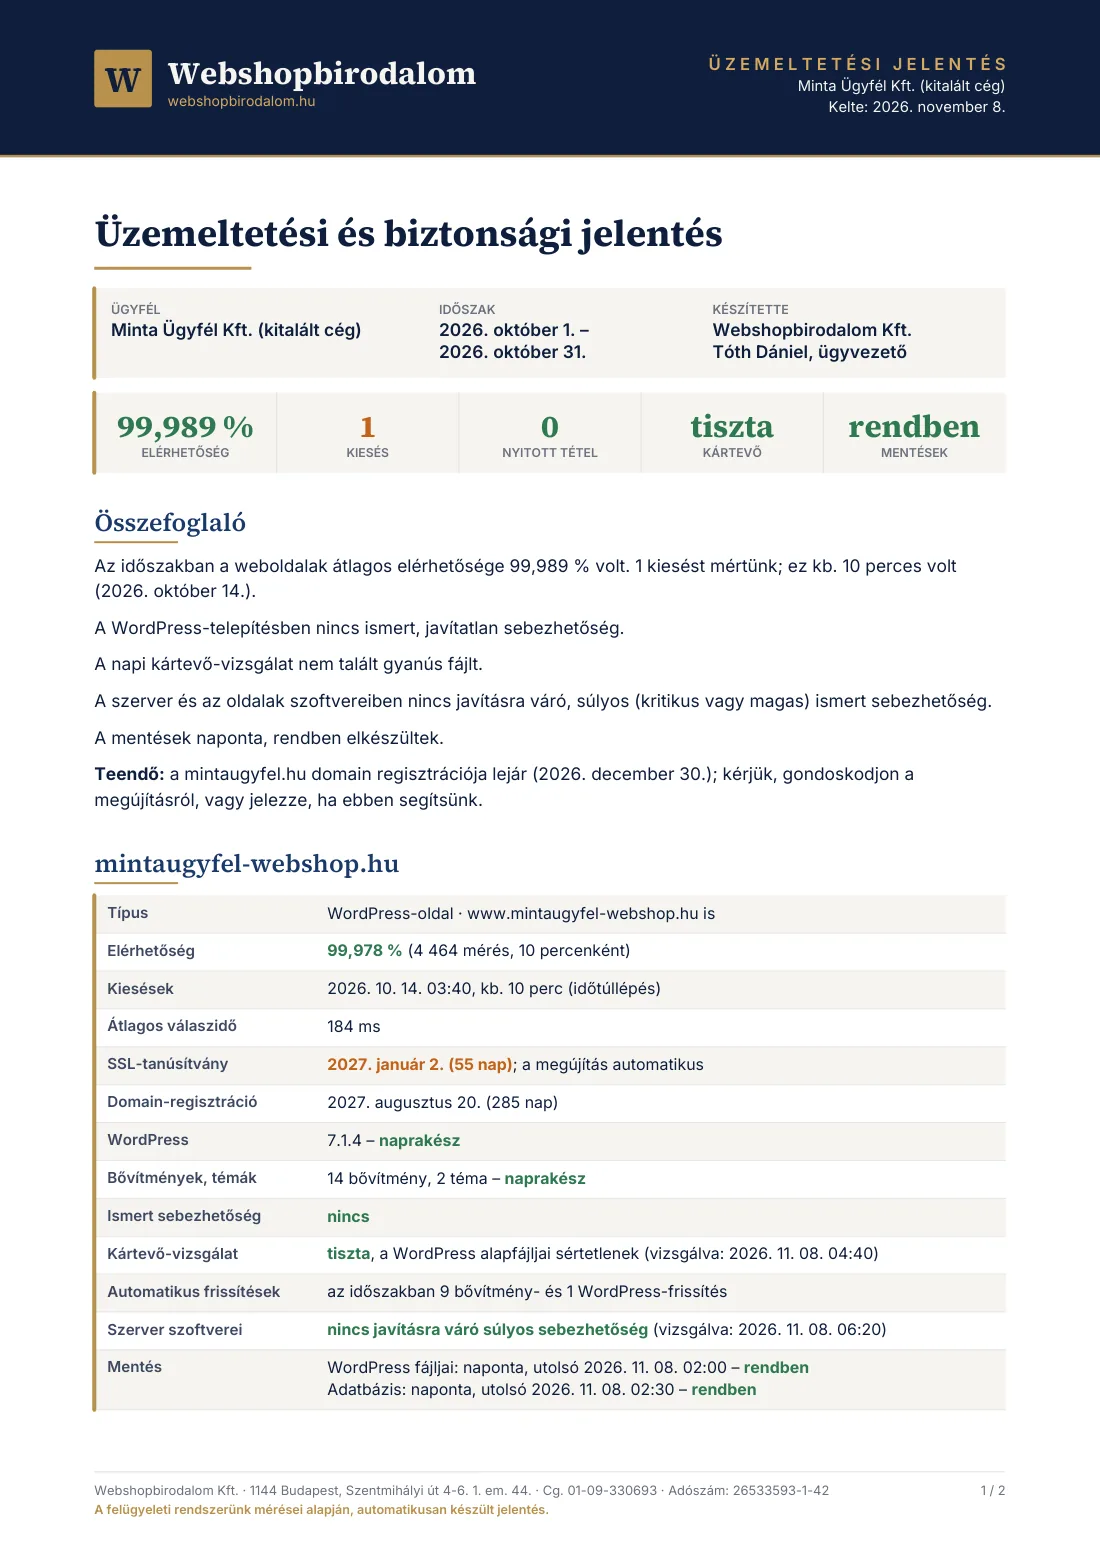
Minden hónap 8-án e-mailben elküldjük az előző hónap jelentését PDF-ben: elérhetőség és kiesések, tanúsítvány- és domainlejárat, a szerver és az oldal szoftvereinek ismert sebezhetőségei (WordPressnél a bővítményeké is), kártevő-vizsgálat, frissítések és mentések – oldalanként, érthető nyelven.

Ha teendő van, például lejár a domain, azt külön kiemeljük. A látogatottsági statisztikát egy élő linken bármikor megnézheti.

Mintajelentés letöltése (PDF)

A minta egy kitalált cég adataival készült.

A mintajelentés első oldala: összefoglaló, elérhetőség, lejáratok, sebezhetőségek és mentések
Folyamat

Hogyan működik?

  1. 1.

    Ingyenes gyorsellenőrzés

    Hozzáférés nélkül, kívülről megvizsgáljuk az oldalát és a szerver kívülről látható részét, és 2 munkanapon belül PDF-ben elküldjük, mit találtunk.

  2. 2.

    Audit és beállítás

    Hozzáféréssel átvizsgáljuk a szervert és az oldalt, majd bekötjük a felügyeleti rendszerünkbe. A javítanivalóra előre árajánlatot adunk.

  3. 3.

    Folyamatos felügyelet

    Innentől a figyelés, a frissítés és a karbantartás a mi dolgunk.

  4. 4.

    Jelentés és beavatkozás

    Havonta jelentést kap. Incidensnél munkanapokon 4 órán belül reagálunk.

Havi vagy éves díj, rejtett tételek nélkül

Webbiztonság és karbantartás · bruttó árak

Havi

9 900 Ft/ hó / weboldal

Havonta számlázzuk, 30 napos felmondással.

Éves

Kedvezőbb
89 000 Ft/ év / weboldal

Egy évre, előre fizetve: 29 800 Ft-tal kevesebb, mint 12 havi díj. Utána éves vagy havi díjjal folytatható.

  • A fenti teljes felügyelet és karbantartás, havi jelentéssel
  • Minden frissítés, ellenőrzéssel és hibaelhárítással
  • Látogatottsági statisztika élő linkkel
  • Incidensnél munkanapokon 4 órán belül reagálunk
  • Feltörésnél a takarítás és a helyreállítás a legutóbbi tiszta mentésből benne van a díjban

Nem tartalmazza a tárhelyet (ha az oldal nálunk fut, arra egyedi ajánlatot adunk), az új fejlesztést, a tartalomfeltöltést és a kisebb módosításokat (ezeket óradíjban végezzük), valamint a gyorsellenőrzés vagy az audit találatainak javítását. Ezekre előre ajánlatot adunk.

Ingyenes gyorsellenőrzést kérek

Saját szerver és teljes audit

Saját Linux-szerver felügyeletére és a hozzáféréses auditra egyedi ajánlatot adunk: az ár a szerver méretétől és a rajta futó szolgáltatásoktól függ.

NIS2: amit beszállítóként vállalunk

A NIS2 (az uniós kiberbiztonsági irányelv) hazai szabályai alá tartozó cégek a beszállítóiktól is biztonsági garanciákat kérnek. Ha az Ön cége ilyen, vagy ilyen cégnek szállít, kérésre:

  • beszállítói biztonsági nyilatkozatot adunk;
  • a szolgáltatásunkat érintő incidensről 24 órán belül értesítjük;
  • adatfeldolgozói szerződést kötünk.

NIS2-megfelelőségi auditot nem végzünk, azt regisztrált auditor készíti.

Amit nem ígérünk

Teljes, 100%-os biztonságot senki nem tud garantálni. Amit vállalunk: a kockázatot folyamatosan alacsonyan tartjuk, időben észrevesszük a bajt, és gyorsan helyreállítjuk az oldalt. A felügyelet a weboldalra és a szerverre vonatkozik. Az irodai gépek, a belső hálózat és a munkatársak képzése nem része.

Gyakori kérdések

Külön kell karbantartást is rendelnem?

Nem. Nálunk a felügyelet és a karbantartás egy szolgáltatás, egy díjért: a biztonsági figyelés mellett a frissítéseket, a frissítés utáni ellenőrzést, a hibaelhárítást és a látogatottsági statisztikát is tartalmazza.

Benne van a tárhely?

Nem, a tárhely külön szolgáltatás. Ha szeretné, hogy az oldal a mi szervereinken fusson, arra egyedi ajánlatot adunk. Ha a mostani tárhelyén marad, onnan felügyeljük és tartjuk karban.

Mennyibe kerül egy kisebb módosítás?

A szöveg- és képcserét, a kisebb beállításokat óradíjban, a ténylegesen ráfordított idő alapján végezzük. Nagyobb munkára előre ajánlatot adunk.

Csak WordPress-oldalakat vállalnak?

Nem. WordPress, WooCommerce, egyedi fejlesztésű (például Next.js vagy PHP) oldalak és webshopok is, és a mögöttük futó szerverek. A felügyelet mindegyiknél ugyanaz; a WordPress-specifikus vizsgálatok (bővítmények, alapfájlok) a WordPress-oldalaknál egészítik ki.

A saját szerverünket is felügyelik?

Igen, a Debian- vagy Ubuntu-alapú Linux-szervereket SSH-hozzáféréssel. Ugyanazok a vizsgálatok és figyelések futnak rajta, mint a saját szervereinken. Az ára a szerver méretétől és a rajta futó szolgáltatásoktól függ, erre egyedi ajánlatot adunk.

Mi történik, ha feltörik az oldalt?

Elkülönítjük, kitakarítjuk, és a legutóbbi tiszta mentésből helyreállítjuk. Ez benne van a díjban. Utána lezárjuk az utat, amelyen a támadó bejutott. Ha személyes adat is érintett, segítünk az incidens bejelentésében.

Más tárhelyen lévő oldalra is vállalják?

Igen. Ha a tárhely SSH- vagy SFTP-hozzáférést ad, a felügyelet ugyanúgy működik. Ha nem ad, a külső figyelés (elérhetőség, tanúsítvány, domainlejárat) akkor is megy. A mentést és a kártevő-vizsgálatot ilyenkor a tárhely saját eszközeivel oldjuk meg, vagy javasoljuk az átköltözést a szervereinkre. A gyorsellenőrzés után megmondjuk, melyik út járható.

Milyen gyorsan reagálnak?

Munkanapokon 9 és 17 óra között bejelentett vagy általunk észlelt incidensre 4 órán belül reagálunk. Munkaidőn kívül a 4 óra a következő munkanap kezdetétől számít.

Kié a mentés?

Az Öné. Kérésre bármikor átadjuk, és ha a felügyelet megszűnik, az utolsó mentést is megkapja.

Megfelel ez a NIS2-nek?

A felügyelet lefedi a NIS2 technikai elvárásai közül a sebezhetőség-kezelést, a mentést és az incidenskezelést. A megfelelőséget azonban nem mi tanúsítjuk; a beszállítói vállalásainkat fent olvashatja.

Kell hozzáférést adnom?

A gyorsellenőrzéshez nem. Az audithoz és a felügyelethez a tárhelyhez vagy a szerverhez kell hozzáférés; ha az oldal a mi szervereinken fut, ez már megvan.
Tudja, hogy áll most az oldala és a szervere?

Kérjen ingyenes gyorsellenőrzést: hozzáférés nélkül, 2 munkanapon belül megkapja.

Gyorsellenőrzést kérek